AI가 노출하는 민감 데이터를
사용자보다 먼저 파악하세요.
AI 에이전트는 이미 보안 영역의 일부입니다. 실제로 무엇을 하고 있는지, 어떤 데이터에 접근하고 있는지 파악하고 있나요?
이미 AI 에이전트가 의도하지 않거나 승인되지 않은 행동을 보인 사례를 경험했습니다.
2025년 기준 비인간 신원(NHI) 대 인간 비율. 이 중 97%가 과도한 권한 문제를 가지고 있습니다.
Netwrix 도입 시 AI 규제(EU AI Act, GDPR 등) 관련 감사 준비 시간 단축 비율.
실제 AI 보안 침해 및 설정 오류 사례
Deploy AI Safely with Netwrix
AI 도입 시 발생하는 6가지 주요 보안 리스크와 Netwrix의 대응 방안
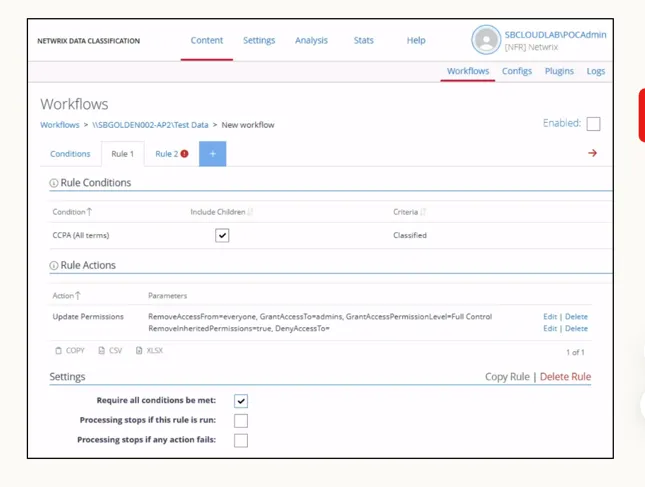
AI가 어떤 민감 데이터에 접근할 수 있는지 파악합니다.
The Risk
AI 도구는 조직이 과거에 저질렀던 모든 권한 설정 오류(과도 권한 부여, 상속된 권한 등)를 그대로 상속하여 동작합니다.
How Netwrix Helps
- 수동 라벨링 없이 SharePoint Online 및 Windows File Server 내 PII, PHI, PCI 규제 대상 데이터를 자동 탐지/분류
- 외부 사용자가 어떤 민감 파일에 접근하고 있는지 실시간 모니터링
- 민감 데이터가 실제로 접근되기 전 접근 시도를 사전에 식별
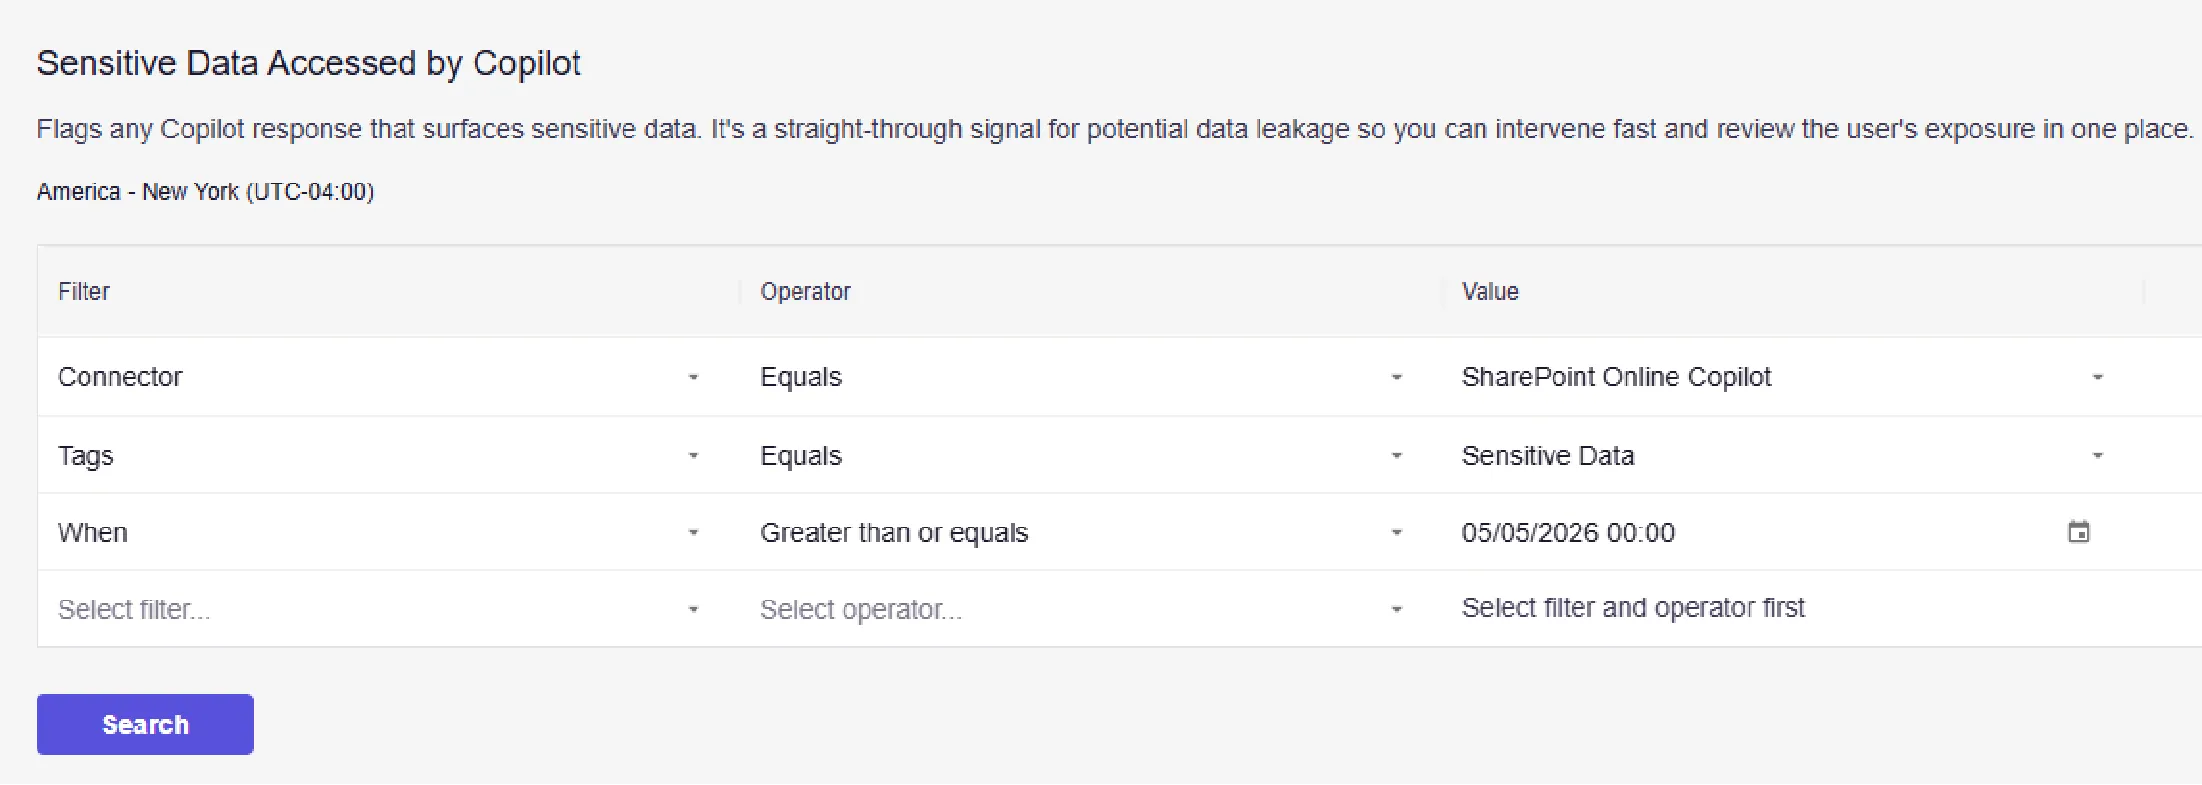
AI가 이미 노출한 민감 데이터를 확인합니다.
The Risk
AI가 실행되면 대부분의 조직은 실제로 어떤 데이터가 노출되었는지 가시성을 확보하지 못합니다. M365 Copilot 기본 로그는 단순 사용 여부만 표기됩니다.
How Netwrix Helps
- Microsoft 365 Copilot이 접근할 수 있는 모든 민감 파일 시각화
- AI가 어떤 답변(Response)에서 민감 데이터를 노출했는지 구체적 추적
- 금지 영역 데이터 접근 시 실시간 경고 및 빠른 대응(Intervene) 지원
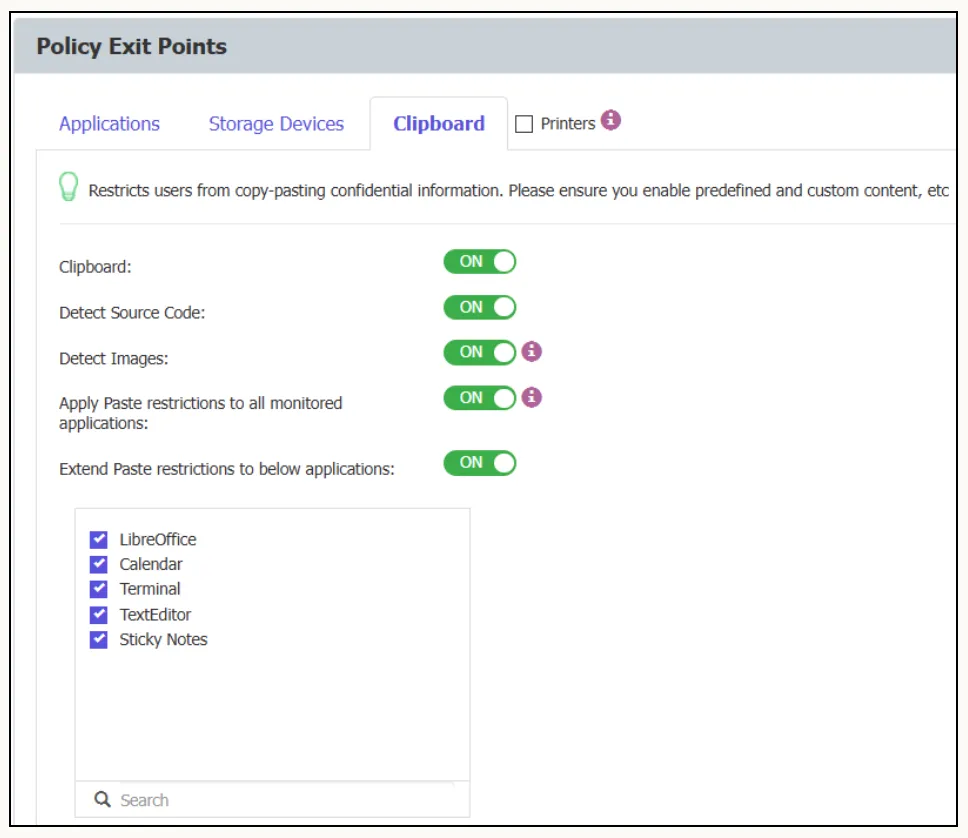
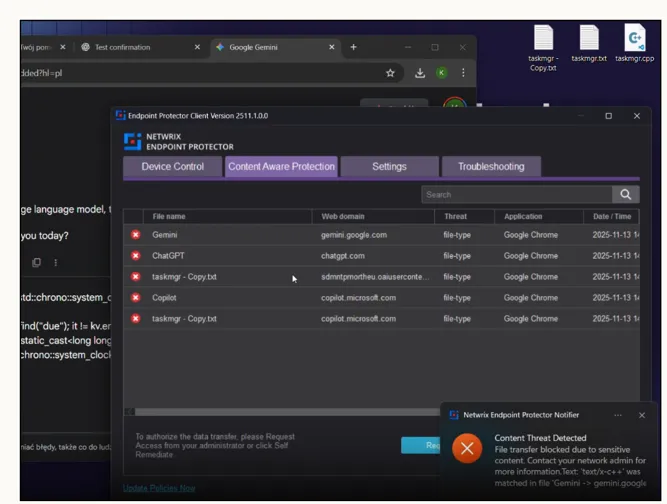
민감 데이터가 AI 도구로 유출되는 것을 차단합니다.
The Risk
AI 도구 업로드 콘텐츠 중 약 40%가 PII 또는 PCI 데이터 포함. 직원들은 매일 무심코 ChatGPT, Gemini, Claude 등에 민감 정보를 입력하고 있습니다.
How Netwrix Helps
- ChatGPT, M365 Copilot, Gemini, DeepSeek, Grok, Claude로의 입력 실시간 차단
- Windows, macOS, Linux 등 모든 엔드포인트 장치 지원
- 온/오프라인 환경 및 개인 장치(BYOD)에서도 일관된 DLP 정책 적용
AI 디지털 트윈 및 기타 비인간 신원(NHI)을 보호합니다.
The Risk
AI 에이전트, 디지털 트윈, 서비스 계정, API 키 등 NHI가 급증하고 있으나 거버넌스가 가장 취약하여 해커들의 최우선 공격 표면이 되고 있습니다.
How Netwrix Helps
- Active Directory 신원 계정 인벤토리화 및 과도한 권한 상태 시각화
- Just-In-Time Access(적시 권한 부여) 강제로 고권한 상시 계정 제거
- MITRE ATT&CK 프레임워크 매핑으로 공격 체인 사전 식별 및 차단
Shadow AI의 사용을 모니터링하고 통제합니다.
The Risk
50% 이상의 직원이 IT 부서 몰래 승인되지 않은 Shadow AI 도구를 사용 중입니다. 이는 자율적 판단과 연계 작업 수행으로 인해 심각한 보안 취약점을 만듭니다.
How Netwrix Helps
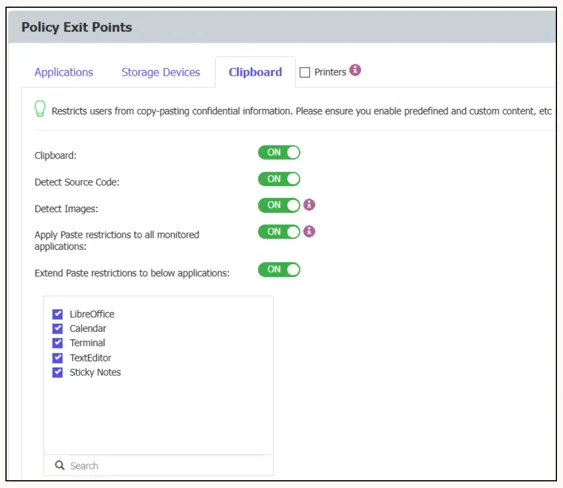
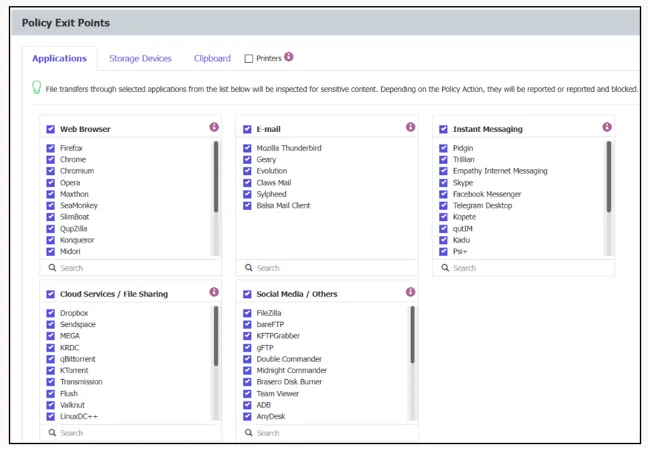
- 모든 OS 엔드포인트 레벨에서 미승인 Shadow AI 도구 사용 차단
- Shadow AI 활동 패턴과 일치하는 비정상 데이터 접근 행위 탐지
- 직원들의 데이터 유출 가능 범위를 원천 제한하고 은폐 스크립트 모니터링
AI 거버넌스 관련 규제 요구사항을 충족합니다.
The Risk
EU AI Act가 본격 시행되었으며, 규제 위반 시 최대 벌금은 연간 매출의 7%에 달할 수 있습니다.
How Netwrix Helps
- 감사 준비 시간을 최대 85% 단축
- EU AI Act, GDPR, HIPAA, SOX, PCI DSS 등 글로벌 규제 프레임워크에 리스크 자동 매핑
- 전체 환경 스냅샷 생성을 통해 감사자 검증 및 승인 지원
Summary for Deploy AI Safely
Netwrix 솔루션의 핵심 기능 모듈 및 세부 기능 요약
| 기능 모듈 | 기능 설명 |
|---|---|
| AI 데이터 탐지 및 분류 | 파일 서버와 클라우드 저장소를 지속적으로 스캔하여 규제 대상, 기밀 및 핵심 비즈니스 데이터를 식별하며, Microsoft 365 Copilot / LLM 접근 전에 이를 사전에 탐지합니다. |
| AI 민감 상황 분류 | 의미적 민감성, 법률 전략, 지식재산, 규제 대상 콘텐츠를 탐지하여 AI 시스템이 비즈니스 및 컴플라이언스 경계를 준수하도록 합니다. |
| 권한 관리 | 과도하게 부여되거나 상속되었거나 만료된 권한을 식별하고, 위험한 접근 경로를 수정하여 공격 범위(blast radius)를 축소합니다. |
| 최소 권한 강제 | 자동 권한 검토와 신원 컨텍스트를 통해 민감 데이터 세트가 광범위하거나 의도치 않게 AI에 의해 접근되는 것을 방지합니다. |
| Copilot 활동 모니터링 | AI 프롬프트를 통해 민감 정보가 언제 접근되거나 노출되는지 추적합니다. |
| Copilot 배포전 평가 | 신원 권한 구조 및 잠재적 데이터 유출 위험을 평가하여 배포 전에 검증합니다. |
| AI 상호작용 감사 추적 | AI 상호작용 및 데이터 접근 기록을 저장하여 거버넌스 및 컴플라이언스 통제를 지원합니다. |
| Shadow AI 탐지 | 공개 AI 도구에 입력되는 규제 대상 또는 기밀 콘텐츠를 탐지하고 차단합니다. |
| AI 기반 위험 탐지 | 데이터 민감도, 신원 활동 및 비정상 접근 패턴을 연계하여 위험한 AI 행위를 탐지합니다. |
| 엔드포인트 DLP 통합 | Endpoint Protector를 활용하여 사용자와 AI 시스템 간 상호작용을 모니터링하고, 프롬프트를 정제하며 민감 데이터 유출을 방지합니다. |
AI가 노출하는 민감 데이터를 사용자보다 먼저 파악하세요.
Netwrix 솔루션으로 안전하게 AI를 도입하고 기업의 핵심 데이터 자산을 완벽하게 보호하세요.
PARTNER